上周帮朋友看一个新站:域名解析做好了,网站程序也在服务器上跑起来了,可浏览器里输入域名,要么显示“无法访问此网站”,要么打开了却顶着一个灰色的“不安全”提示。朋友以为是程序写坏了,折腾了半天代码,一行都没改对地方。其实这种故障十有八九和程序无关——问题出在“门口”:反向代理没配好,或者 HTTPS 证书没装。今天这篇就把这两个环节一次讲透:从零配好 Nginx 反代,再把免费 HTTPS 证书装上并设成自动续期,全程照着敲就行。
先搞清两个概念:反代是“门口的接待”,HTTPS 是“身份证+密封信封”
你的网站程序一般跑在 3000、8080 这样的高位端口上,浏览器默认只敲 80(HTTP)和 443(HTTPS)两个端口,访客不会在域名后面加端口号。反向代理就是坐在 80/443 门口的接待员:收到访客的请求,转手交给后面的程序,再把程序的回答递回去。访客只和 Nginx 打交道,看不到后面的程序长什么样。
HTTPS 则是在这条链路上加了两层东西:一是证书,证明“这个域名确实属于这台服务器”,浏览器地址栏的小锁就是它;二是加密,访客和服务器之间传的内容在路上是密文,中间人截获了也看不懂。没有证书的网站,浏览器会直接标“不安全”,访客还没看内容就先跑了一半。
顺带一提,证书是按域名签发的,不是按服务器:换了服务器、换了 IP,只要域名还指过来,重新申请一张就行;反过来同一台服务器上有多个域名,要么一张证书里列多个域名,要么各申请各的,certbot 的 -d 参数可以一次列多个域名。
第一步:确认网站程序自己在正常跑
配反代之前,先确认程序本身没问题。假设程序跑在 3000 端口,先看端口有没有在监听:
预期输出里有一行 LISTEN,带 127.0.0.1:3000 或 0.0.0.0:3000。如果什么都没输出,程序根本没起来,先去看程序自己的日志,别往下配。再在服务器本机上直接访问一次:
预期输出 200。如果是 000,说明程序没监听本机地址;如果是 500,程序起了但内部报错。把这两项都确认成 200,再往下走——这样后面一旦出问题,你立刻知道是反代环节的毛病,不是程序的。
第二步:装 Nginx,让它坐到 80 端口门口
Debian / Ubuntu 上一行命令装好并设开机自启:
装完先验证 Nginx 自己在工作:本机访问 80 端口,预期看到 Nginx 默认欢迎页:
输出里有 <title>Welcome to nginx!</title> 就说明 Nginx 已经在 80 端口接客了。如果 curl 报错连接被拒,先看服务状态 systemctl status nginx,再看 80 端口是不是被别的程序占了(ss -ltnp | grep :80)。
第三步:写反代配置,把域名指向程序
下面用示例域名 example.com、新站程序跑在 3000 端口来写。新建配置文件 /etc/nginx/sites-available/example.com,写入:
这几行 proxy_set_header 很重要:不写它们,程序拿到手的访客 IP 永远是 127.0.0.1,你的访问日志、限流、风控全都会失真。写好后建个软链接启用它,并删掉默认站点避免抢 80 端口:
nginx -t 是语法检查,输出 "syntax is ok" 和 "test is successful" 才算通过;reload 是让 Nginx 重新读配置。注意 reload 不是 restart——它不断开正在访问的连接,比重启安全得多。现在浏览器打开 http://example.com,预期直接看到你的网站。
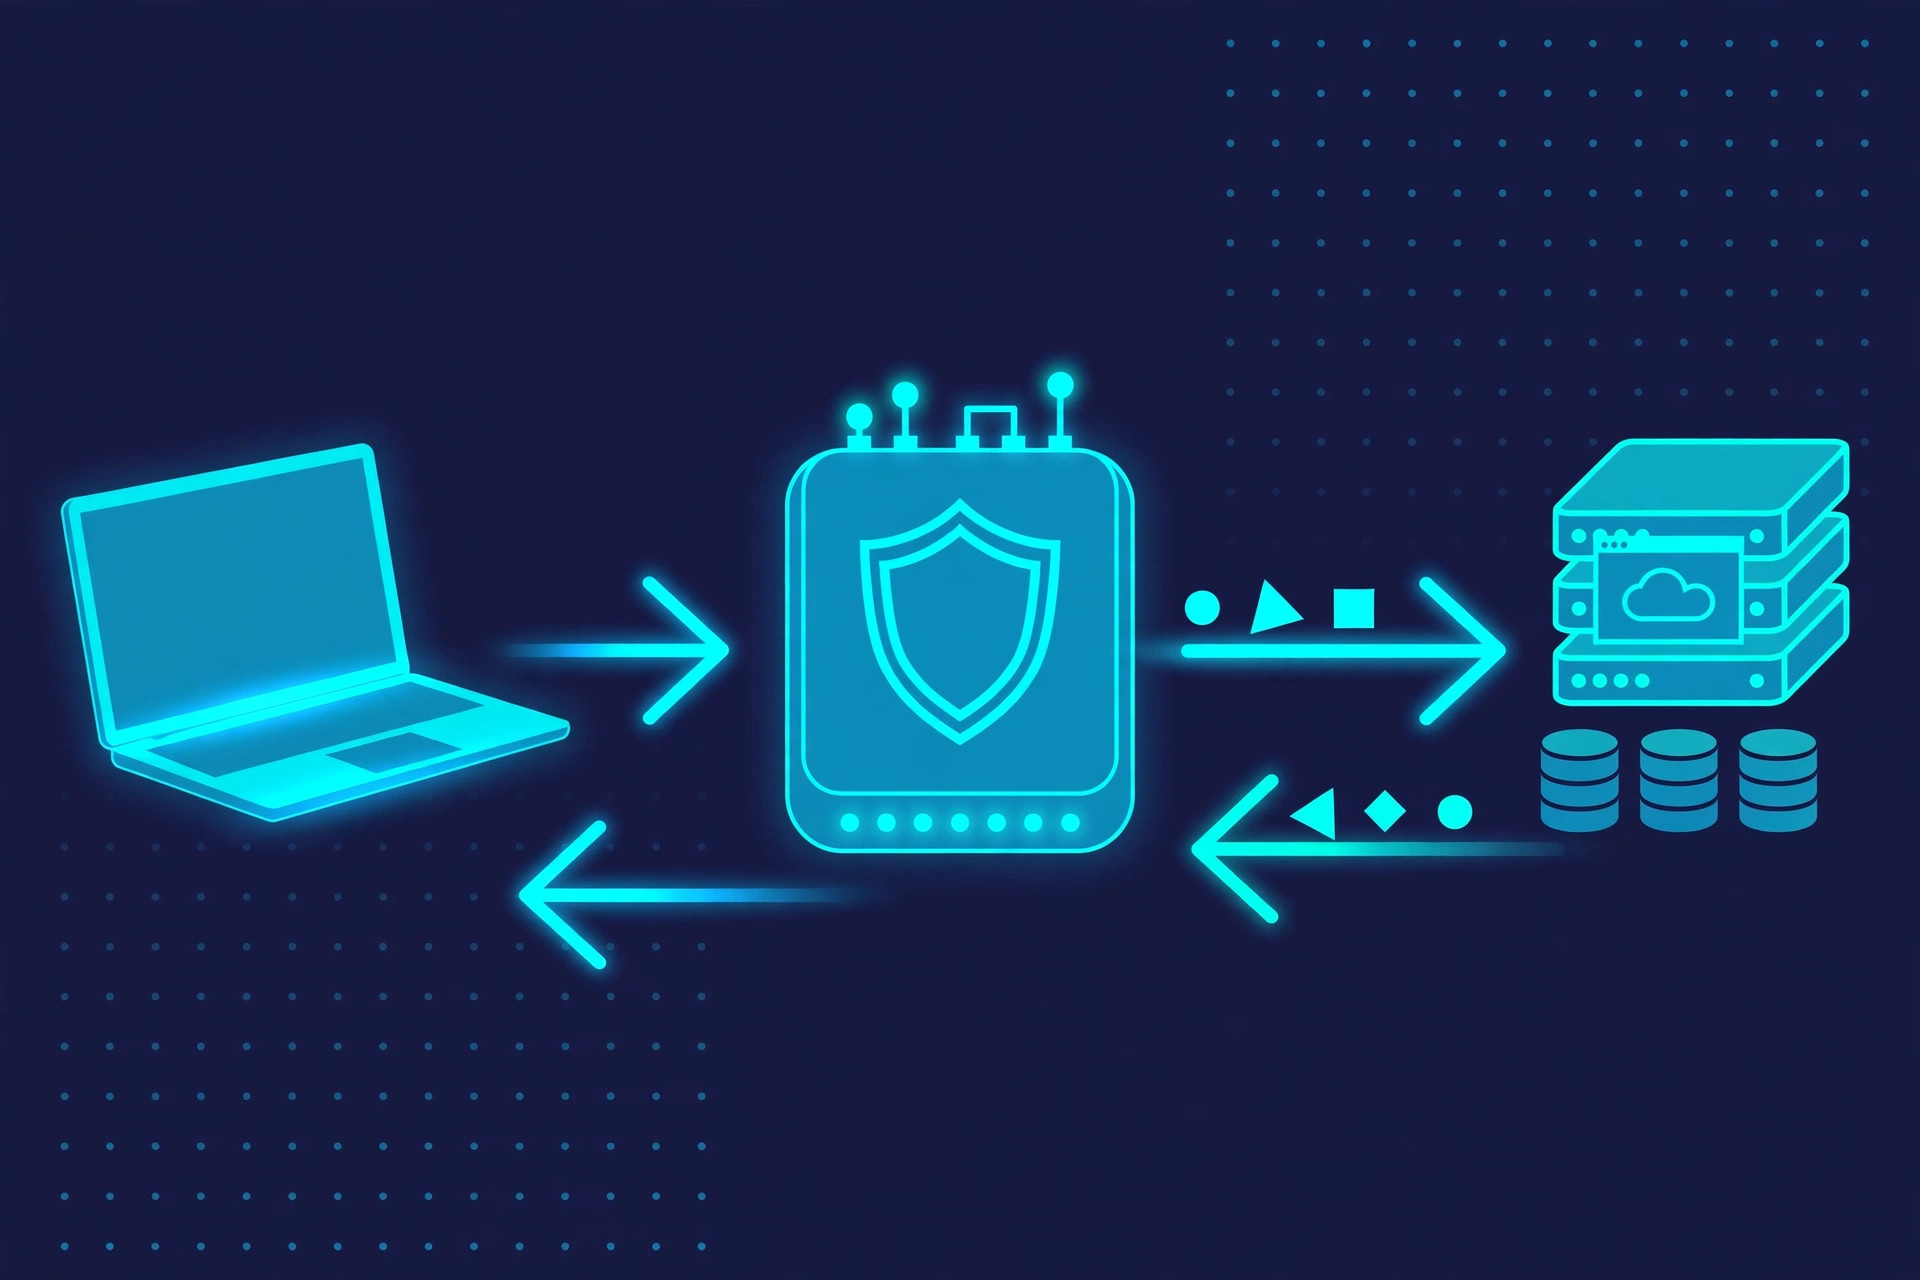
图:访客只敲域名和 80/443 端口,Nginx 在门口接请求,再转交给后面的网站程序
第四步:用 certbot 申请免费证书,上 HTTPS
证书用 Let's Encrypt 的免费证书,工具 certbot 可以自动完成“验证域名归属——签发——写进 Nginx 配置”整条链。装好插件后一条命令搞定:
运行过程中 certbot 会问邮箱(用于证书快到期时提醒)和是否同意条款,按提示回车即可。它会自动往你的 Nginx 配置里加上 443 监听和证书路径,并问你要不要把 HTTP 请求强制跳转到 HTTPS——选“重定向”,访客敲 http 也会自动跳到 https。成功时最后一行会看到:
现在浏览器再打开域名,地址栏应该出现小锁。顺手验证两件事:第一,curl -I http://example.com 应返回 301 跳转到 https;第二,证书自动续期是否生效——Let's Encrypt 证书只有 90 天有效期,certbot 装完自带定时任务,跑一下模拟续期确认没问题:
dry-run 输出 "The dry run was successful" 就说明续期链路是通的;定时任务列表里有 certbot 这一行,说明到期前它会自动续,不用你每三个月手动跑一次。
证书装好后也可以在浏览器里点一下地址栏的小锁,查看证书的签发机构和有效期:签发机构应为 Let's Encrypt,有效期约 90 天,到期前 certbot 会自动续上。如果小锁旁边出现感叹号,多数是页面里混进了 http 的图片或脚本链接,把页面资源全换成 https 或相对路径就能解决。
图:证书装好后浏览器地址栏出现小锁,访客与服务器之间的传输全程加密
完整案例:一台新站从“域名 502”到小锁点亮
拿一台常见的 2 核 2G 云服务器举例,上面跑着一个示例站点 example.com,程序监听 3000 端口。站长按上面步骤配完反代,浏览器打开域名却报 502 Bad Gateway。
现象:curl http://127.0.0.1:3000 返回 200,程序明明是好的;curl http://127.0.0.1 走 Nginx 却返回 502。问题锁死在反代这一环。
排查:打开 Nginx 错误日志,最后一行写着 connect() failed (111: Connection refused) while connecting to upstream,目标是 127.0.0.1:3000。再查 ss -ltnp | grep 3000,发现程序监听的地址是 [::]:3000——它只绑了 IPv6,Nginx 去连 IPv4 的 127.0.0.1 当然被拒。
处置:把程序改成同时监听 127.0.0.1:3000(也可以把 proxy_pass 改成 http://[::1]:3000,但统一用 IPv4 更不容易踩坑),重启程序后 nginx -t && systemctl reload nginx。
复查:curl -I https://example.com 返回 200,浏览器打开域名小锁正常;再跑 certbot --nginx 补上证书,curl -I http://example.com 返回 301 跳转到 https。一周后复查:访问日志里 502 记录为零,证书有效期还剩 83 天,定时续期任务在位。全程没改一行网站代码,修的只是“门口”这一层。
三个最容易把自己坑了的点
1. 改完配置只 nginx -t,不 reload。语法检查通过不等于配置生效,没 reload 的 Nginx 还在用旧配置。每次改完都跑 nginx -t && systemctl reload nginx,养成固定动作。
2. 443 端口没在安全组放行。证书装好了,浏览器却打不开 https,先看云厂商安全组:80 和 443 都要放行。只放 80 的话,HTTP 能通、HTTPS 永远超时,certbot 验证那一步就可能失败。
3. proxy_pass 末尾的斜杠会改变路径拼接。location /api/ 配 proxy_pass http://127.0.0.1:3000/(带斜杠)时,/api/user 会被转成 /user;不带斜杠时则原样转发 /api/user。接口突然 404,先看是不是这个斜杠惹的祸。
小结清单
① 先确认程序本机 curl 返回 200,再配反代;② 装 Nginx、写 server 配置、加四行 proxy_set_header、nginx -t && reload;③ certbot --nginx 一条命令拿证书并开强制跳转;④ 用 curl -I 验 301 和 200,用 certbot renew --dry-run 验自动续期;⑤ 出 502 先看 Nginx 错误日志,再核对程序监听的地址和端口是否与 proxy_pass 一致。这五步走完,新站的“门口”就一次到齐了:域名能进、HTTPS 有锁、证书自动续。
下一篇预告:网站变慢了,先别急着升配置——我们把“是程序慢、数据库慢,还是带宽满了”一次分清。